Falownik przestał być wyłącznie elementem instalacji fotowoltaicznej. Coraz częściej łączy się z internetem, odbiera zdalne polecenia i aktualizacje, a jednocześnie zarządza przepływami energii i współpracuje z magazynami. Dlatego unijni eksperci patrzą na niego także jak na element bezpieczeństwa całego systemu elektroenergetycznego.
Raport dla unijnego rynku energii
Komisja Europejska opublikowała 28 września raport grupy ekspertów ds. cyberbezpieczeństwa działającej w ramach Smart Energy Expert Group. Dokument nie jest oficjalnym stanowiskiem Komisji, ale zawiera ocenę ryzyka i rekomendacje dla rynku energii.
Skala problemu rośnie razem z fotowoltaiką. Według danych przywołanych w raporcie moc PV w Unii wzrosła z 86 GW w 2015 roku do około 406 GW pod koniec 2025 roku. Prognoza na 2030 rok sięga natomiast 718 GW. Każdy gigawat oznacza przy tym kolejne urządzenia podłączone do sieci oraz do platform producentów.
Jedna platforma, gigawaty mocy
Autorzy przeanalizowali cztery grupy instalacji. Chodzi o urządzenia plug-in poniżej 0,8 kW, systemy domowe od 0,8 do 10 kW, instalacje komercyjne i przemysłowe od 10 kW do 1 MW oraz źródła wielkoskalowe powyżej 1 MW. Wniosek jest jednoznaczny, bo mała moc pojedynczego falownika nie usuwa ryzyka. Liczy się przede wszystkim skala. W samych Niemczech działa około 1,2 mln instalacji plug-in o łącznej mocy około 1,2 GW.
Trzy scenariusze wysokiego ryzyka
Eksperci wskazali trzy obszary oceniane jako wysokie ryzyko w przynajmniej części segmentów rynku.
1. Przejęcie platformy producenta
Pierwszy scenariusz zakłada atak na centralny system producenta. Wykorzystanie podatności takiej platformy może pozwolić napastnikowi dotrzeć do tysięcy falowników i zmienić parametry ich pracy. Skutki zależą więc od skali przejętej mocy. Eksperci wymieniają niezbilansowanie, przeciążenia i problemy napięciowe, a w najpoważniejszych przypadkach także rozległe przerwy w dostawach energii.
2. Celowo pozostawiony backdoor
Drugi scenariusz dotyczy tylnych furtek umieszczonych w sprzęcie, firmware albo centralnej platformie pod wpływem państwowego aktora. Autorzy zakwalifikowali to ryzyko do wszystkich czterech kategorii instalacji. Dokument nie wskazuje jednak konkretnego producenta i nie ocenia poszczególnych dostawców.
3. Atak na dużą farmę
Trzeci scenariusz odnosi się do instalacji wielkoskalowych. Napastnik może dostać się do lokalnej sieci farmy, a następnie przejąć elementy zdalnego dostępu. W tym segmencie pojedynczy incydent przekłada się zatem na bardzo dużą moc.
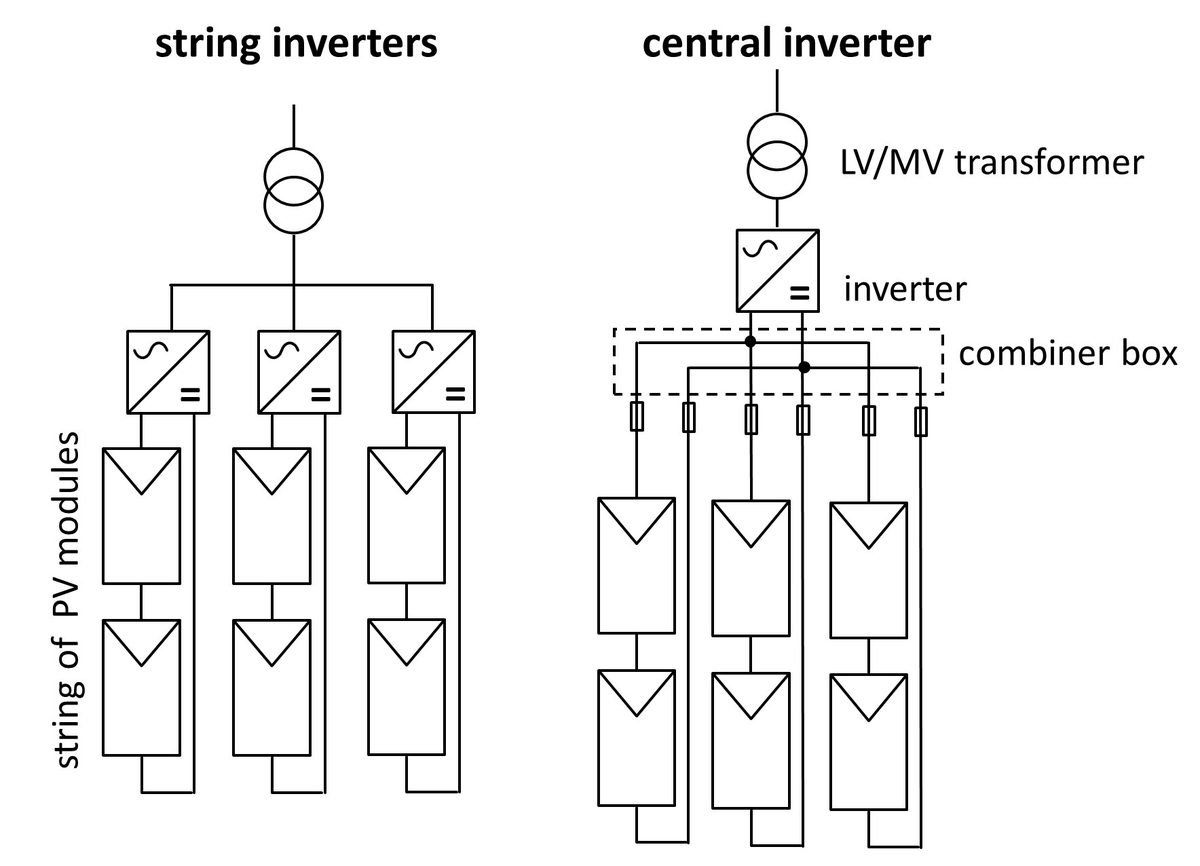
Ponad 3 GW to punkt krytyczny
Analiza dotyczy przede wszystkim wpływu na system, a nie kradzieży danych. Nagłe wyłączenie dużej liczby instalacji może bowiem zachwiać bilansem mocy. Eksperci ocenili, że cyberatak na fotowoltaikę o łącznej mocy ponad 3 GW mógłby mieć skutki krytyczne dla europejskiego systemu elektroenergetycznego. Ta wielkość odpowiada rezerwie FCR utrzymywanej w Europie kontynentalnej.
Co rekomendują eksperci
Rekomendacje są konkretne. Falowniki w dużych instalacjach powinny komunikować się z internetem w ściśle kontrolowany sposób, z firewallami oraz listami dozwolonych serwerów. Urządzenie nie powinno wystawiać własnych usług bezpośrednio do sieci, a połączenia zewnętrzne wymagają szyfrowania i uwierzytelniania. Eksperci chcą ponadto, aby falowniki łączyły się z serwerami w Unii albo w państwach o podobnym poziomie ochrony prawnej.
Osobny postulat dotyczy aktualizacji. W dużych instalacjach producent nie powinien samodzielnie wgrywać nowych wersji oprogramowania, ponieważ każdą aktualizację miałby najpierw sprawdzić wykwalifikowany serwis. W instalacjach domowych logika jest odwrotna, bo automatyczne aktualizacje chronią użytkowników przed skutkami niezałatanych luk.
Autorzy uważają, że obecne przepisy nie wystarczą. Proponują zatem wspólne unijne wymagania cyberbezpieczeństwa dla falowników, objęcie ich ostrzejszymi zasadami rozporządzenia o cyberodporności produktów cyfrowych oraz dodatkowe obowiązki dla instalacji powyżej 1 MW. Dzięki temu część oceny bezpieczeństwa nie zależałaby wyłącznie od producenta.
Polska już to przećwiczyła
Raport wraca do ataku z 29 grudnia 2025 roku na polskie obiekty energetyczne. CERT Polska ustalił, że zaatakowanych zostało co najmniej 30 farm wiatrowych i fotowoltaicznych, a celem były również elektrociepłownia oraz przedsiębiorstwo przemysłowe. W instalacjach OZE napastnicy dostali się do wewnętrznych sieci teleinformatycznych przy punktach przyłączenia do sieci, a następnie uszkadzali urządzenia sterujące i komunikacyjne.
Falownik w centrum polityki przemysłowej
Cyberbezpieczeństwo falowników splata się dziś z polityką przemysłową. W 2026 roku Komisja ograniczyła dostęp do części unijnego finansowania dla projektów wykorzystujących falowniki od dostawców wysokiego ryzyka, o czym pisaliśmy w materiale o chińskich falownikach bez unijnych pieniędzy. Równolegle trwa dyskusja o europejskich zdolnościach produkcyjnych, którą opisaliśmy przy okazji certyfikacji grid-forming dla falowników SMA oraz programu Przydomowe Magazyny Energii.
Źródła
Komisja Europejska, Critical infrastructure and cybersecurity — raport grupy ekspertów Smart Energy Expert Group, wrzesień 2026.