Modat i holenderskie Narodowe Centrum Cyberbezpieczeństwa (NCSC-NL) sprawdziły, jak wygląda dostęp do systemów sterowania w europejskich parkach solarnych i farmach wiatrowych. Wynik jest niepokojący. Aż 8547 systemów było osiągalnych z publicznego internetu, choć nigdy nie powinny być.
Co dokładnie znaleźli badacze
Badacze szukali interfejsów administracyjnych i paneli sterowania, które mają dostęp do instalacji. Takie urządzenia widoczne w sieci otwierają drogę do zmiany ustawień, a w skrajnym przypadku także do zatrzymania pracy parku.
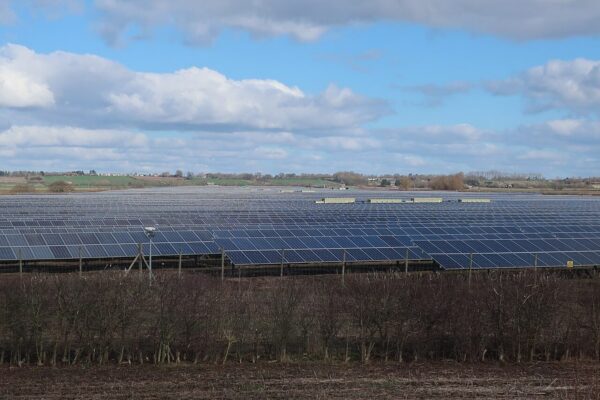
Zdecydowana większość ustaleń dotyczy fotowoltaiki. Badacze wskazali 7942 systemy w parkach solarnych w 34 krajach. Na czele znalazła się Hiszpania z 2766 systemami, czyli 35 proc. wszystkich. Dalej są Grecja (1860), Włochy (753) i Niemcy (672). Te cztery kraje odpowiadają więc za 76 proc. ekspozycji.
W energetyce wiatrowej badacze znaleźli 605 systemów w 23 krajach. Eksponowane urządzenia wystąpiły łącznie w 35 krajach Europy, w tym w państwach UE, EFTA i krajach kandydujących.
Dolna granica ustaleń
Autorzy badania podkreślają, że liczby należy traktować jako dolną granicę. Metoda opierała się na skanowaniu przestrzeni adresowej, dlatego część urządzeń mogła pozostać niezauważona. Ponadto zasięg badania ograniczały bariery techniczne i prawne w poszczególnych krajach.
Ustalenia nie oznaczają, że każdy z systemów pozwala przejąć pełną kontrolę nad instalacją. Wiele z nich to pojedyncze sterowniki i bramy komunikacyjne. Jednak w ocenie badaczy nawet część z nich daje realne możliwości: od odczytu danych pracy farmy do zmiany konfiguracji i zatrzymania urządzeń.
Badacze informowali o wynikach właściwe zespoły reagowania na incydenty komputerowe (CERT) w krajach, których dotyczy problem. Dzięki temu operatorzy mogli zareagować, zanim informacja trafiła do publicznej wiadomości.
Dlaczego to ważne dla rynku energii
Instalacje OZE są dziś rozproszone i połączone z siecią, a to zwiększa powierzchnię ataku. Każdy zdalny panel sterowania to potencjalne wejście dla napastnika. Skutki udanego ataku mogą być więc dwojakie: finansowe dla operatora oraz systemowe dla bilansowania sieci.
Problem jest tym istotniejszy, że w Europie szybko rośnie moc fotowoltaiki i magazynów energii, a wraz z nią liczba urządzeń pracujących w sieci. Bezpieczeństwo tych systemów staje się zatem nie tylko sprawą działów IT, ale także warunkiem stabilnych dostaw prądu.
Polska znalazła się w gronie krajów, w których badacze wskazali dostępne publicznie systemy. To o tyle ważne, że polski rynek OZE rozwija się dynamicznie i obejmuje coraz więcej instalacji przemysłowych.
Wyniki zaprezentowano 6 października na konferencji ONE Conference w Hadze. Przedstawili je Soufian El Yadmani z Modat i Bouke van Laethem z NCSC-NL.
To inne badanie niż raport o falownikach
Warto odróżnić nowe ustalenia od wcześniejszego raportu grupy ekspertów Smart Energy Expert Group, który dotyczył dostawców falowników wysokiego ryzyka. Tamten dokument opisaliśmy w osobnym artykule o cyberbezpieczeństwie falowników fotowoltaiki.
Nowe badanie nie ocenia producentów. Sprawdza wyłącznie stan konfiguracji istniejących instalacji i pokazuje, ile systemów pozostaje otwartych dla każdego, kto zna adres.